Vorcaro usava login de servidora do MPF do Maranhão para acessar processos sigilosos, diz PF
As informações constam de relatórios da Polícia Federal (PF) encaminhados ao Supremo Tribunal Federal (STF).

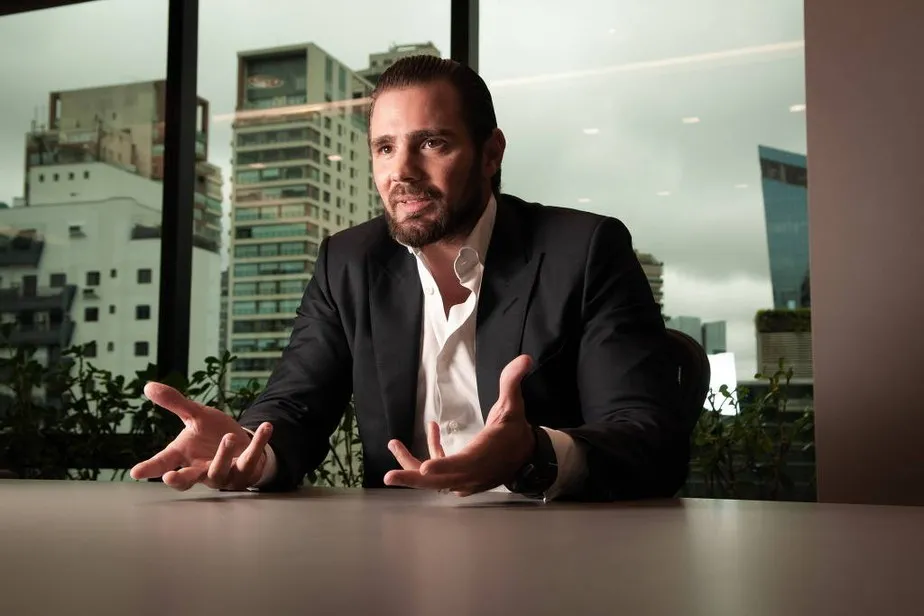
A análise das conversas entre Daniel Vorcaro, dono do Banco Master, e Luiz Phillipi Machado de Moraes Mourão, o “Sicário”, mostra o uso recorrente de dados de servidores do Ministério Público Federal (MPF) para acessar processos sigilosos contra desafetos do banqueiro. As informações constam de relatórios da Polícia Federal (PF) encaminhados ao Supremo Tribunal Federal (STF), e fazem parte dos processos que tiveram o sigilo levantado nesta quinta-feira (10) após determinação do presidente Edson Fachin.
Conforme o GLOBO mostrou, “a turma” de Vorcaro, grupo do qual faziam parte o “Sicário” e o policial federal aposentado Marilson Roseno da Silva, monitorava e intimidava pessoas que consideravam desafetos — a lista de ameaçados ia de chef de cozinha e barqueiro até gestor de fundo de investimento que denunciou irregularidades do Master. E uma das táticas de monitoramento era o acesso a dados sigilosos de processos judiciais e investigações policiais desses desafetos, o que muitas vezes era feito usando o login de Alina Franco Boueres de Araújo, uma servidora do MPF lotada na procuradoria da República do Maranhão, ou de Daniel Souza Iost, do MPF do Rio Grande do Sul.
A PF apontou que é necessário aprofundar as investigações para averiguar se a servidora havia passado seus dados para os aliados de Vorcaro voluntariamente, ou se sua conta profissional havia sido invadida por hackers. O GLOBO procurou o MPF do Maranhão e do Rio Grande do Sul e aguarda posicionamento.
Segundo os investigadores, “documentos compartilhados por Mourão foram gerados pela usuária Alina Boueres, sendo relevante observar que há recorrência na utilização de seu usuário para consulta de processos, inclusive sigilosos, no âmbito do Ministério Público Federal”. Com o login dela, foram acessados procedimentos em diversos estados e sobre diversas pessoas, incluindo investigações sobre o próprio Vorcaro, sobre os empresários Nelson Tanure e Maurício Quadrado, e sobre o gestor Vladimir Joelsas Timmerman, fundador da Esh Capital, que fez diversas denúncias públicas contra o banqueiro.
O uso do login dessa servidora era recorrente, aponta a PF. Em julho de 2024, por exemplo, surgiram notícias sobre a demissão de dois funcionários da Caixa Econômica Federal após se posicionarem contra a aquisição de R$ 500 milhões em letras financeiras do Master. Vorcaro então acionou "a turma" para tentar remover notícias sobre o tema.
O caso, entretanto, acabou virando alvo de uma representação no MPF do Distrito Federal no dia 16 de julho. Apenas dois dias depois, a íntegra desse procedimento foi enviado por Mourão a Vorcaro.
"Mais uma vez, o documento encaminhado consiste em extrato processual gerado pela servidora Alina Boueres. Essa informação reforça a necessidade de averiguação, tendo em vista a possível circulação indevida de dados protegidos por sigilo. Assim, impõe-se esclarecer se a consulta foi realizada de forma regular, se o acesso foi ilegalmente obtido mediante invasão (“hackeado”) ou se houve franqueamento direto por parte da própria usuária”, ressalta a PF no relatório.
Já o login de Daniel Iost foi usado em julho de 2024, segundo documentos obtidos pelos investigadores, quando Mourão consulta investigações contra Vorcaro. Neste caso, porém, a PF aponta que há indícios de que o servidor tentou ocultar o registro de seu acesso — foram consultados 15 documentos, dos quais 11 eram sigilosos.
“Ao analisar o PDF, a equipe de investigação constatou que o servidor tentou ocultar sua identificação, aplicando um hachurado branco sobre o campo onde constavam seu nome e setor, de forma a simular a inexistência dessas informações. Contudo, os dados permaneceram no arquivo, sendo possível recuperá-los simplesmente selecionando, copiando e colando o trecho encoberto. Essa circunstância indica a intenção deliberada do servidor de ocultar sua identidade, possivelmente por ter ciência da irregularidade envolvida no compartilhamento de documento sigiloso”, afirmam os investigadores.
A conta de Daniel Iost foi usada também para consultar procedimentos sigilosos a respeito da compra do Master pelo Banco BRB.
“Verifica-se um padrão reiterado de obtenção e compartilhamento de documentos relacionados a Daniel Vorcaro, muitos deles de natureza reservada ou sensível, aos quais Mourão, em princípio, não teria acesso regular. A sucessão desses episódios indica possível utilização de meios indevidos para acesso a informações protegidas, com potencial comprometimento da legalidade, da integridade das investigações e do sigilo institucional, circunstâncias que reforçam a necessidade de apuração específica acerca da origem e da forma de obtenção desses documentos”, acrescentam os delegados.
Comentários
Participe da conversa e compartilhe sua opinião sobre esta notícia.
Os comentários são de responsabilidade de seus autores. Reservamo-nos o direito de moderar ou remover conteúdos ofensivos ou que contrariem as regras do portal.
Ainda não há comentários. Seja o primeiro!